Docker 是什么
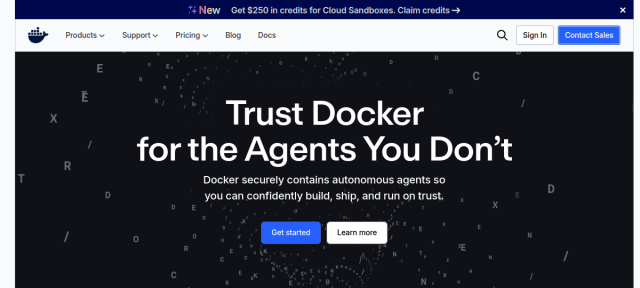
Docker 是面向现代软件构建与运行的容器平台。根据页面介绍,Docker 正在把容器时代积累的隔离与供应链信任延伸到 AI 智能体场景,为开发者提供“可信沙箱”,让自动化智能体能够被安全地容纳和运行。
核心能力
Docker Sandboxes
为每个智能体会话提供 microVM 级隔离,网络与文件系统在运行时即被锁定,本地与云端保持一致的安全边界。
Docker AI Governance
用一个控制台集中管理沙箱与 MCP 策略,提供身份绑定的审计日志,无需逐台机器配置。页面示例展示了策略校验、镜像签名验证、身份范围收敛与运行时证明的完整链路。
Docker Hardened Images
提供最小化、已签名、持续修补的镜像与 MCP 服务器,页面标注 SLSA Level 3,默认具备可审计性。
Docker Desktop
把容器与完整开发闭环集中在一处,从空白文件到运行应用只需数分钟,并可发布到任意环境。
关键特性
- 隔离可信:容器验证了隔离是安全执行的基础,microVM 将其扩展到每个智能体。
- 默认安全、按需限定:网络策略可默认拒绝,仅放行必要主机名。
- 无需推倒重来:现有镜像、镜像仓库与 CI 可直接支撑 AI 技术栈,无需迁移。
- 本地起步、随处扩展:笔记本上启动,长周期任务可迁移到云端沙箱,命令一致。
- 开放标准:OCI 兼容、平台无关,页面明确表示不会为智能体改变这一点。
适合谁使用
需要让工程师大规模运行 AI 智能体、又不愿让企业承担风险的研发团队;关注合规审计与供应链安全的安全与平台工程团队;以及希望在既有容器体系上快速引入智能体能力的企业。
如何使用
通常从下载 Docker Desktop 开始,在本地以一条命令启动智能体沙箱,再通过治理控制台配置策略、验证镜像签名并查看审计记录;随着任务周期变长,可平滑切换到云端沙箱,保持同一套隔离与策略。